
برعکس شدن ترتیب اعداد در شماره گذاری سرفصل ها در ورد

درباره سایت
آخرین مطالب
- آموزش خرید ارز Baby Doge Coin در کیف پول Trust Wallet
- فروش بیبی دوج کوین Baby Doge Coin
- مشکل فاصله افتادن بین کلمات فارسی در ورد
- انتقال نقش های FSMO به یک دامین کنترلر در شرایط بحرانی
- ریست کردن رمز عبور اختصاص داده شده به قابلیت Active Directory Restore Mode
- آموزش مهاجرت از DHCP Server 2003 به DHCP Server 2008
- آموزش راه اندازی DHCP Fail Over در ویندوز سرور 2012 به بالا
- جدا کردن ساعت و دقیقه در اکسل به صورت حرفه ای
- آموزش انتقال اطلاعات از گوشی سامسونگ به شیائومی
- چگونه حساب کاربری واتس آپ (Whatsapp) را هک کنیم؟
امکانات وب
فرض کنید که در دامین سازمان خود از دو دامین کنترلر با نام های Server01 و Server02 استفاده می کنید. همچنین فرض کنید که 5 نقش مرتبط با FSMO بر روی Server01 قرار دارند. در این حالت به دلایلی Server01 از دور خارج شده و احتمال آنکه مجددا بتوان آن را راه اندازی نمود، تقریبا صفر می باشد. با فرض این شرایط می خواهیم نقش های FSMO را به Server02 انتقال داده و اثرات مرتبط با Server01 را از پایگاه داده سرویس Active Directory حذف کنیم.
نکته: در این سناریو فرض بر آنست که سیستم عامل هر دو دامین کنترلر Windows Server 2008 R2 می باشد.
در این سناریو ابتدا می بایست 5 نقش FSMO را با استفاده از دستور ntdsutil به Server02 منتقل نماییم. در ادبیات مایکروسافتی به این عملیات seize کردن اطلاق می گردد. در ادامه به انجام این عملیات اشاره می شود:
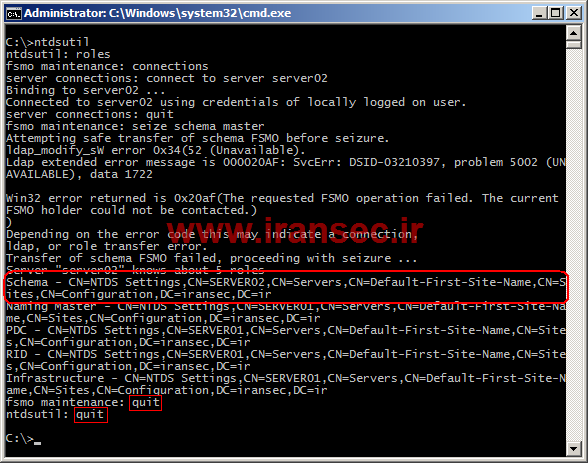
seize نمودن نقش Schema Master: بدین منظور می بایست طبق تصاویر زیر عمل کنید:

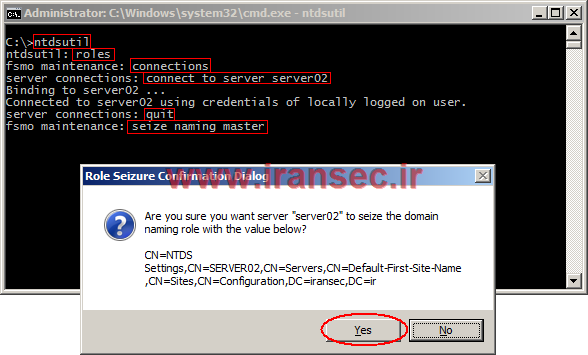
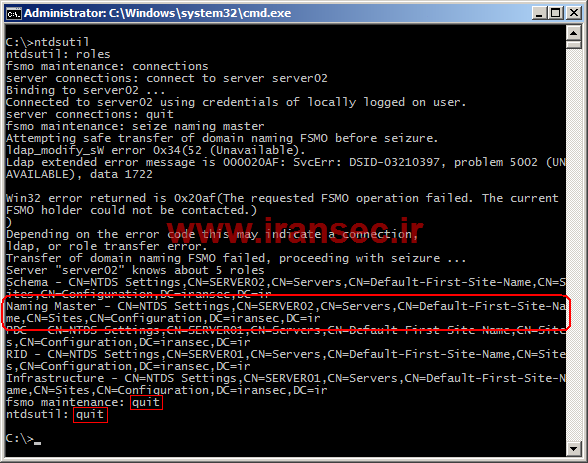
seize نمودن نقش Domain Naming Master: بدین منظور می بایست طبق تصاویر زیر عمل کنید:
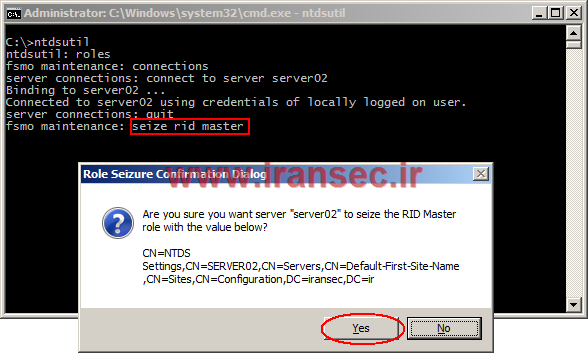
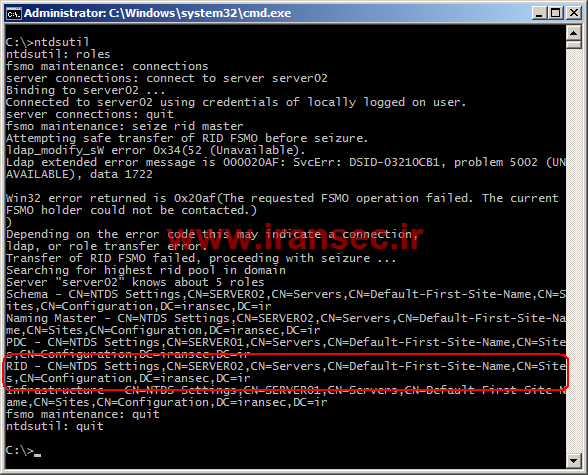
seize نمودن نقش RID Master: بدین منظور کافیست طبق تصاویر زیر عمل کنید:
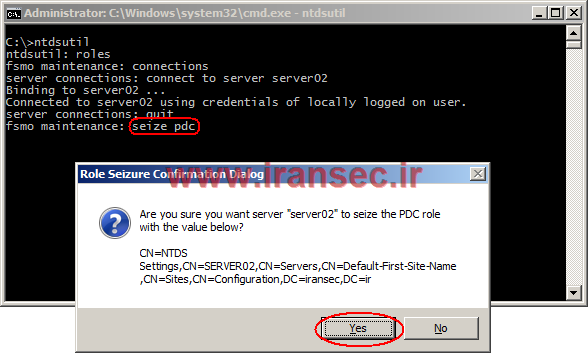
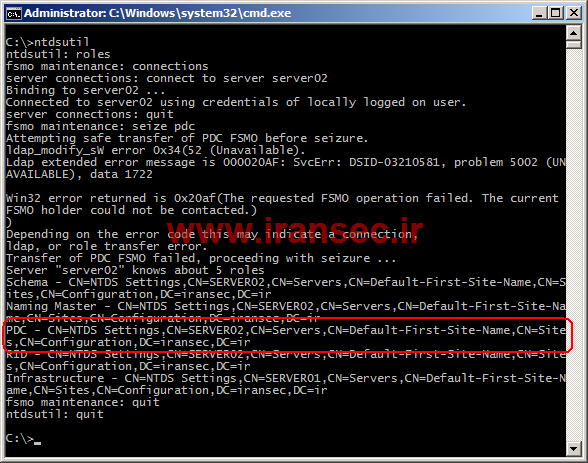
seize نمودن نقش PDC Emulator: بدین منظور کافیست طبق تصاویر زیر عمل کنید:
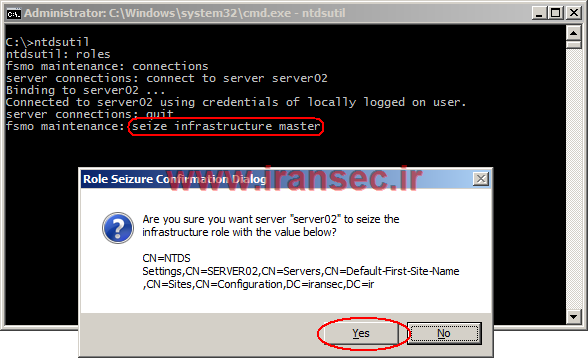
seize نمودن نقش Infrastructure Master: بدین منظور کافیست طبق تصاویر زیر عمل کنید:
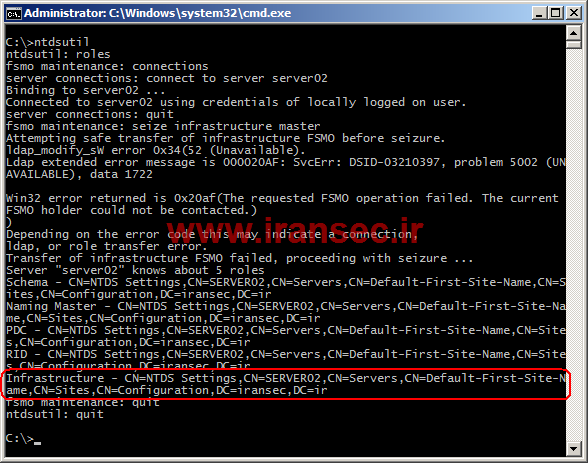
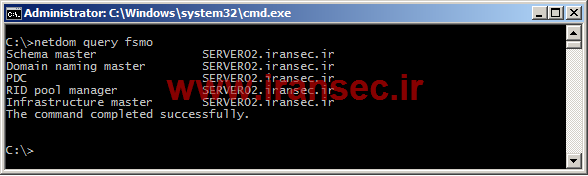
نکته 1: به منظور مشاهده نتیجه انجام عملیات فوق به صورت یکباره، از دستور netdom query fsmo استفاده کنید. به منظور کسب اطلاعات بیشتر در این خصوص، اینجا را کلیک کنید.
نکته 2: موفقیت آمیز بودن عملیات فوق منوط به آنست که تا قبل از بروز مشکل، عملیات replication میان دو دامین کنترلر بدون نقص صورت پذیرفته باشد. توضیح در خصوص این موضوع از حوصله این مقاله خارج است.
حال که عملیات انتقال نقش های FSMO با موفقیت به پایان رسیده است، این بار نوبت به حذف اثرات دامین کنترلر از دور خارج شده از پایگاه داده سرویس Active Directory می باشد. بر خلاف Windows Server 2003 که این عملیات می بایست با استفاده از دستور ntdsutil و به سختی صورت می پذیرفت.، در Windows Server 2008 R2 شاهد بسیار ساده شدن این پروسه می باشیم. بدین منظور به Server02 مراجعه نموده و سپس طبق تصاویر زیر عمل کنید: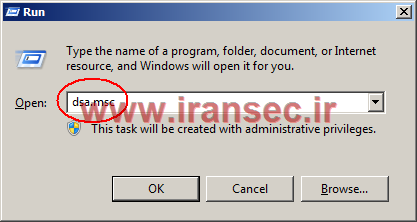
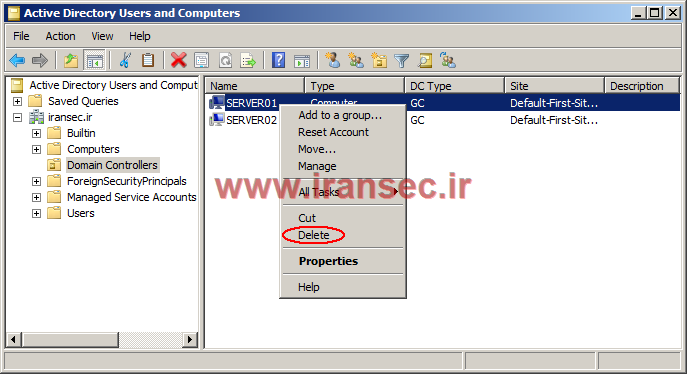
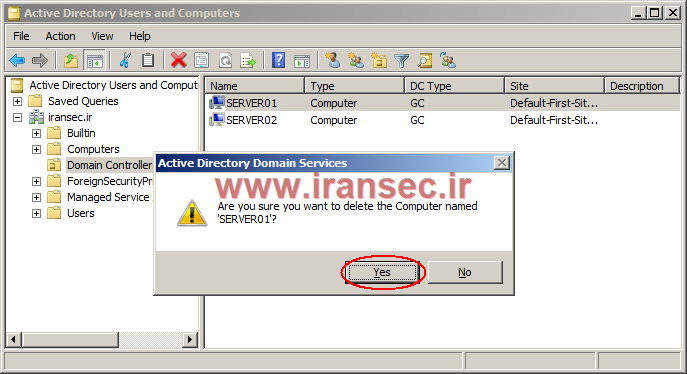
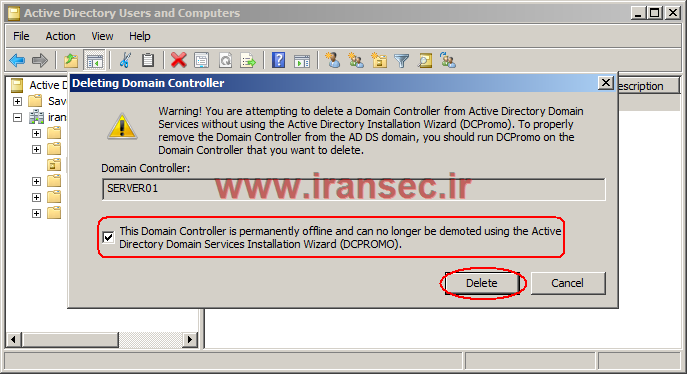
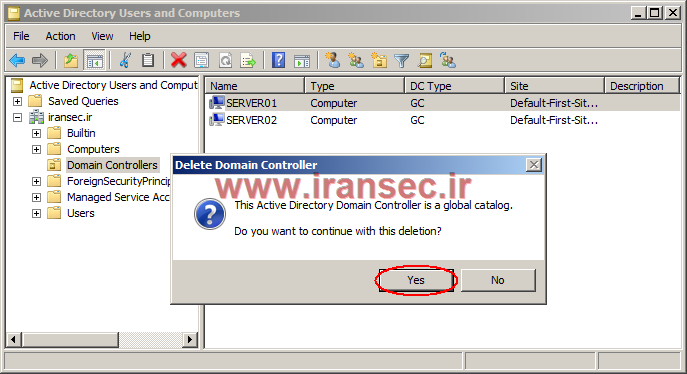
نکته: همانطور که در بالا نیز بدان اشاره شد، عملیات فوق بسیار ساده تر از آنچه که در Windows Server 2003 شاهد آن بودیم، در اختیار مدیران شبکه قرار گرفته است. اما توجه داشته باشید که هنوز هم روش بکار گرفته شده در Windows Server 2003 نیز برای انجام عملیاتی مشابه، از سوی مایکروسافت پشتیبانی می گردد.
بعد از انجام موفقیت آمیز عملیات فوق، پیشنهاد می گردد که عملیات زیر را نیز به انجام برسانید:
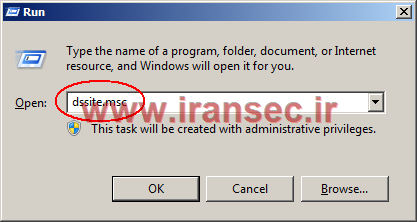
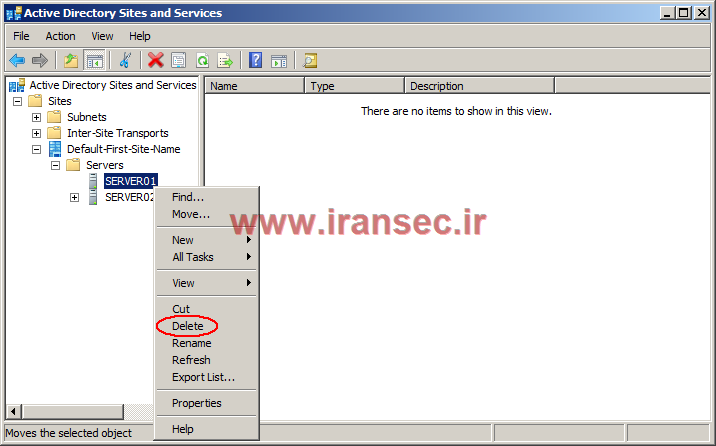
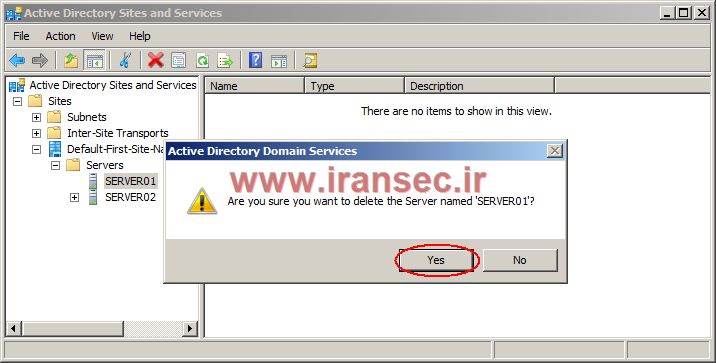
همچنین پیشنهاد می گردد که عملیات زیر را بر روی سرویس DNS به انجام برسانید:
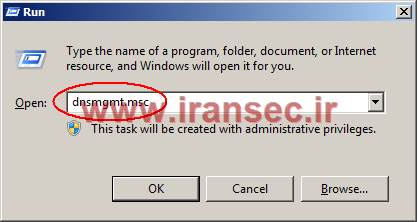
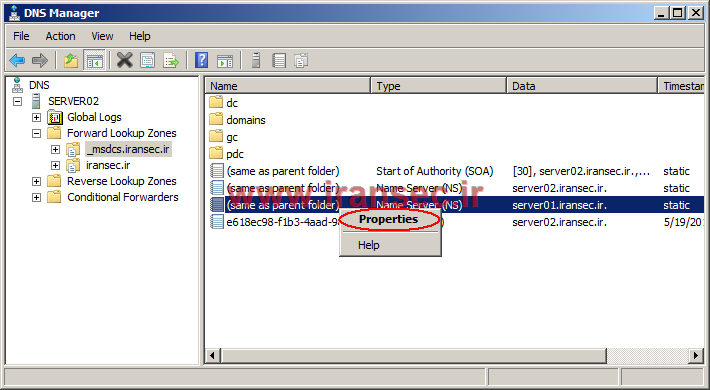
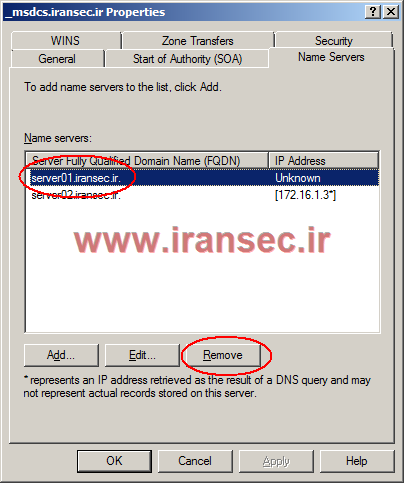
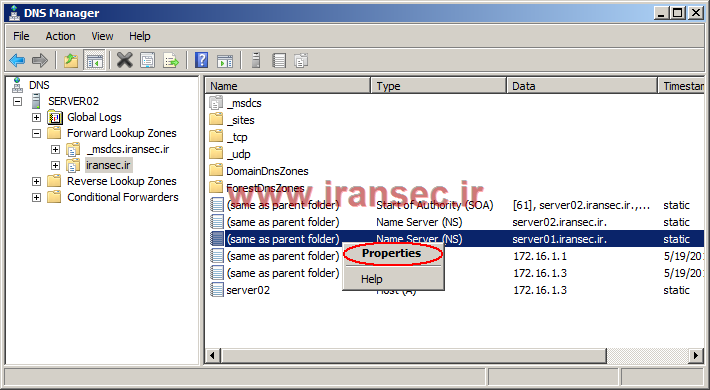
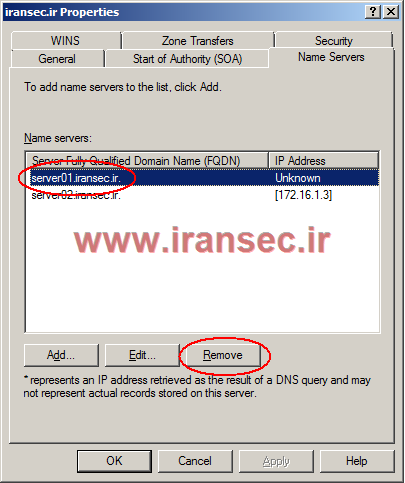
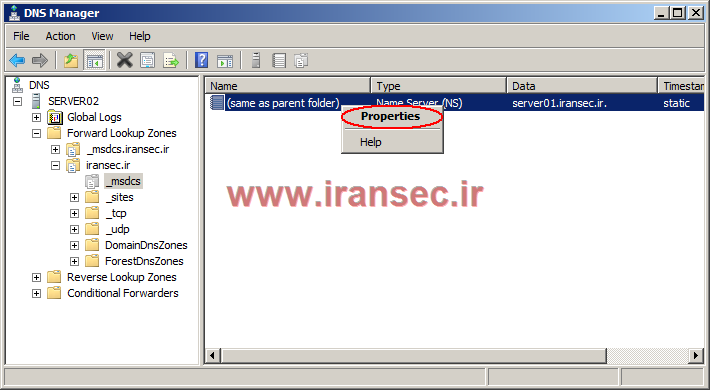
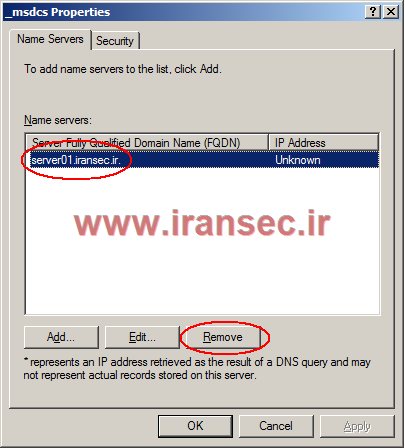
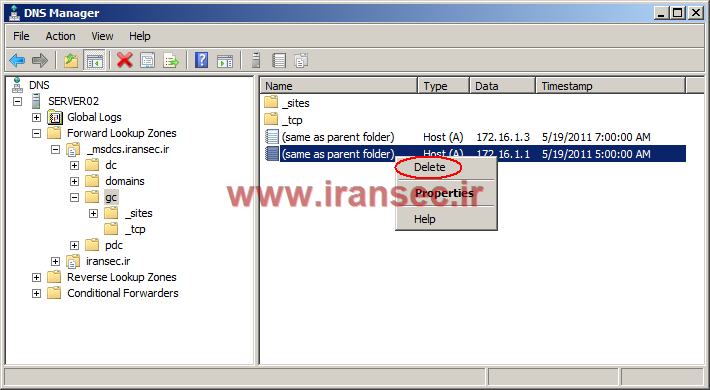
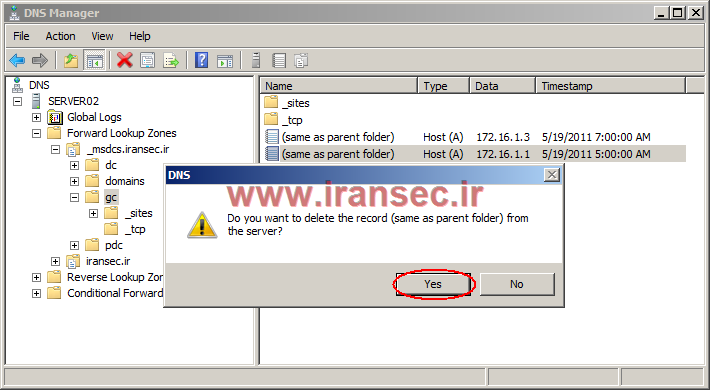
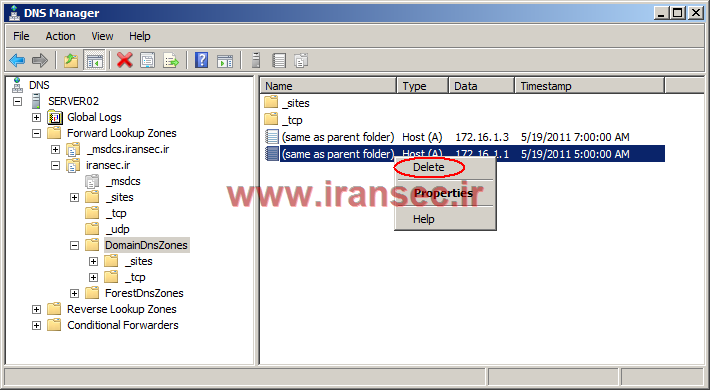
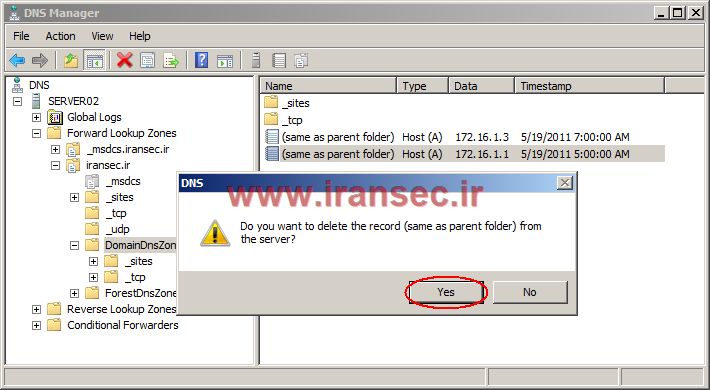
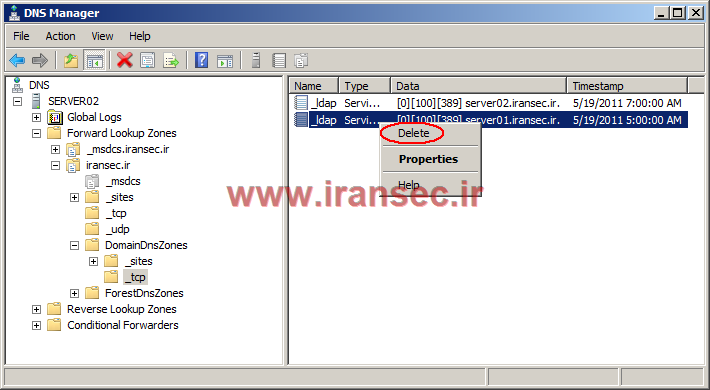
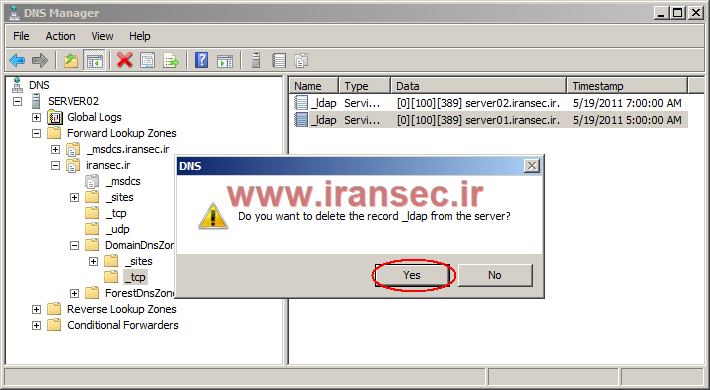
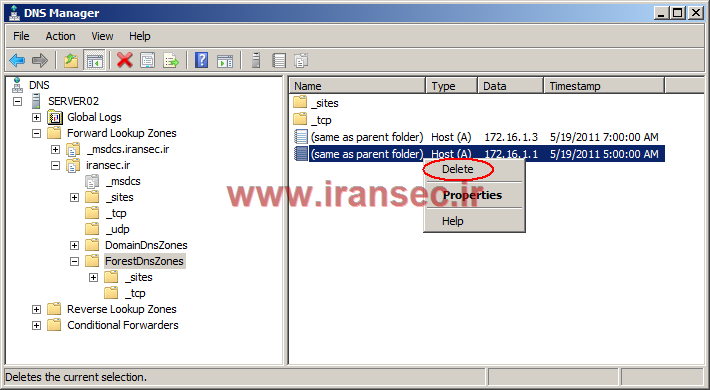
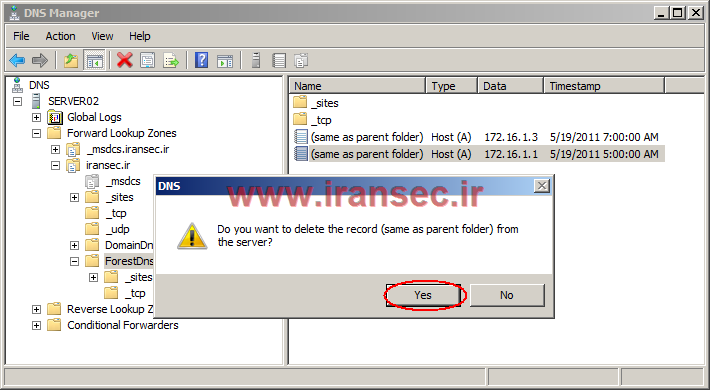
حال اگر چنانچه آدرس دامین کنترلر از دور خارج شده را در سرویس DHCP ست نموده اید، بهتر است که این آدرس را از zoneهای مربوطه حذف کنید.
برچسب:
نویسنده: یوسف کاظمیان